En 2020, l’affaire EncroChat provoquait un véritable séisme dans le monde du crime organisé. Une messagerie présentée comme extrêmement sécurisée, utilisée par des dizaines de milliers de personnes, avait été infiltrée par les autorités françaises.
Des millions de messages supposés confidentiels s’étaient soudain retrouvés entre les mains des enquêteurs.
Six ans plus tard, l’histoire n’est pourtant pas terminée. Des révélations publiées en août 2026 permettent désormais de mieux comprendre l’un des aspects restés les plus mystérieux de l’opération : comment les autorités françaises auraient réussi à prendre le contrôle des téléphones EncroChat eux-mêmes.
Et la réponse pourrait tenir en deux noms bien connus du monde de la cybersécurité : Bad Binder et Frida.
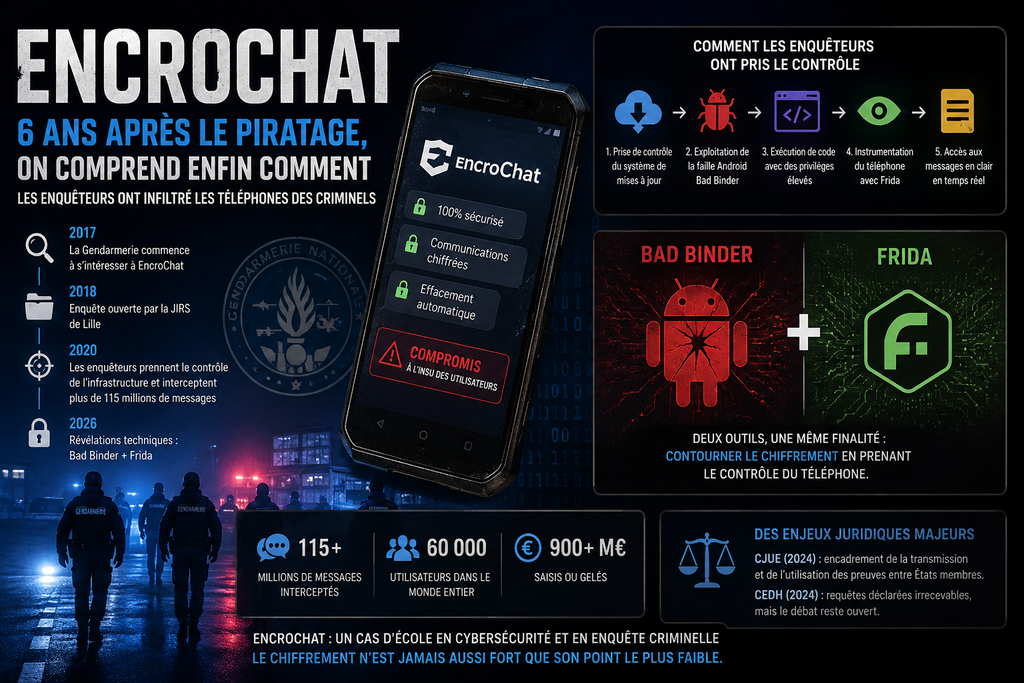
EncroChat : le téléphone qui promettait l’anonymat
EncroChat n’était pas simplement une application comparable à WhatsApp ou Signal.
Le service reposait sur des smartphones Android spécialement modifiés et commercialisés pour offrir un niveau particulièrement élevé de confidentialité. Les appareils disposaient notamment d’une interface chiffrée dissimulée, de mécanismes d’effacement automatique des messages et d’un code permettant de supprimer rapidement les données du téléphone.
Certaines fonctions classiques d’un smartphone, comme la caméra, le microphone ou le GPS, pouvaient également être retirées.
Selon Europol, les appareils coûtaient environ 1 000 euros, auxquels s’ajoutait un abonnement d’environ 1 500 euros pour six mois.
Le réseau aurait compté environ 60 000 utilisateurs au moment de son démantèlement. Les autorités considéraient qu’une part très importante de cette clientèle appartenait au crime organisé.
2017 : les enquêteurs français commencent à s’intéresser à EncroChat
L’histoire commence plusieurs années avant le spectaculaire coup de filet de 2020.
La Gendarmerie nationale française explique avoir commencé à identifier régulièrement des téléphones EncroChat lors d’enquêtes sur des organisations criminelles dès 2017.
Une enquête est ensuite ouverte par la Juridiction interrégionale spécialisée (JIRS) de Lille en 2018.
Les spécialistes français étudient alors progressivement le fonctionnement de l’écosystème EncroChat : téléphones, logiciels, infrastructure et serveurs.
Un élément va se révéler particulièrement important : une partie de l’infrastructure informatique d’EncroChat se trouve en France.
2020 : les policiers entrent dans EncroChat
Au printemps 2020, les autorités françaises et néerlandaises, avec l’appui d’Europol et d’Eurojust, lancent une opération d’une ampleur exceptionnelle.
Plutôt que d’essayer de casser directement le chiffrement des conversations, les enquêteurs parviennent à accéder aux communications des utilisateurs.
C’est une distinction essentielle.
Le chiffrement peut être extrêmement robuste, mais si l’attaquant contrôle le terminal avant que le message soit chiffré ou après qu’il soit déchiffré, le chiffrement ne protège plus le contenu affiché sur l’appareil.
C’est l’une des grandes leçons techniques d’EncroChat.
Les enquêteurs réussissent ainsi à lire les conversations pratiquement en temps réel, à l’insu des utilisateurs.
Selon les chiffres publiés par Europol, plus de 115 millions de messages provenant d’environ 60 000 utilisateurs ont finalement été interceptés et analysés.
Une opération longtemps entourée de secret
Une question restait cependant particulièrement sensible :
comment les Français avaient-ils techniquement réussi cette infiltration ?
Une partie des dispositifs employés a été couverte par le secret de la défense nationale.
On savait néanmoins que les autorités avaient réussi à prendre le contrôle de l’infrastructure permettant de distribuer les mises à jour des téléphones EncroChat.
Le principe général semblait donc se dessiner : utiliser le mécanisme légitime de mise à jour pour pousser du code sur les téléphones.
Autrement dit, les utilisateurs pensaient recevoir une mise à jour de leur système sécurisé.
Ils auraient en réalité reçu un logiciel permettant aux enquêteurs d’observer ce qui se passait sur leur téléphone.
Mais il manquait encore une pièce essentielle du puzzle : comment ce logiciel obtenait-il suffisamment de privilèges sur Android ?
2026 : la piste « Bad Binder » apparaît
C’est ici qu’interviennent les révélations récentes.
En août 2026, de nouvelles informations issues notamment des travaux de la société tchèque de cybersécurité Invasys ont apporté des éléments techniques supplémentaires.
Des experts ont pu procéder à la rétro-ingénierie de téléphones EncroChat saisis.
Selon cette analyse, l’opération française aurait notamment exploité une vulnérabilité Android surnommée Bad Binder.
Cette faille avait été signalée publiquement par des chercheurs de Google en octobre 2019.
Elle touchait Binder, un mécanisme fondamental d’Android permettant aux différents processus du système de communiquer entre eux.
Son exploitation pouvait permettre à un attaquant d’élever ses privilèges jusqu’à obtenir un contrôle extrêmement important du téléphone.
Des traces compatibles avec le lancement de cette exploitation auraient été retrouvées sur les appareils EncroChat étudiés.
Le scénario devient alors beaucoup plus clair.
Une fausse mise à jour pour compromettre le téléphone
L’attaque aurait vraisemblablement fonctionné en plusieurs étapes.
Les enquêteurs prennent d’abord le contrôle du mécanisme utilisé par EncroChat pour distribuer les mises à jour.
Une mise à jour modifiée est ensuite envoyée aux téléphones.
Cette mise à jour permet d’introduire du code contrôlé par les enquêteurs sur les appareils.
La vulnérabilité Bad Binder aurait alors permis d’obtenir des privilèges beaucoup plus élevés sur Android.
À partir de ce moment, les autorités disposent potentiellement d’un accès particulièrement puissant au terminal.
Et c’est là qu’apparaît un second outil : Frida.
Frida : un outil bien connu des chercheurs en cybersécurité
Frida n’est pas à l’origine un logiciel conçu pour espionner des criminels.
C’est un framework d’instrumentation dynamique extrêmement populaire parmi les chercheurs en sécurité, les pentesters et les spécialistes de rétro-ingénierie.
Il permet notamment d’injecter du code dans des processus en fonctionnement et d’observer ou modifier leur comportement en temps réel.
Dans un laboratoire de cybersécurité, Frida est par exemple utilisé pour comprendre le fonctionnement interne d’une application mobile.
Mais installé secrètement sur un appareil compromis, ce type de capacité devient évidemment extrêmement puissant.
Les analyses récentes suggèrent que Frida aurait fait partie de l’arsenal utilisé contre les téléphones EncroChat.
L’association est redoutable :
infrastructure de mise à jour compromise → code envoyé au téléphone → exploitation de Bad Binder → instrumentation du système avec Frida → récupération des communications sur le terminal.
Il faut toutefois conserver le conditionnel : les détails complets de l’opération française n’ont toujours pas été officiellement rendus publics.
Le chiffrement n’aurait donc probablement jamais été « cassé »
C’est probablement le point le plus intéressant de toute l’affaire pour le grand public.
Les enquêteurs n’avaient pas nécessairement besoin de casser mathématiquement le chiffrement utilisé par EncroChat.
Ils pouvaient le contourner.
Imaginez une conversation chiffrée entre Alice et Bob.
Sur le téléphone d’Alice :
message en clair → chiffrement → Internet
Sur celui de Bob :
Internet → déchiffrement → message en clair
Si un attaquant contrôle suffisamment le téléphone d’Alice ou de Bob, il peut essayer de récupérer le message avant son chiffrement ou après son déchiffrement.
La cryptographie peut donc parfaitement fonctionner tout en devenant pratiquement inutile face à la compromission du terminal.
C’est une différence fondamentale entre casser le chiffrement et contourner le chiffrement.
EncroChat constitue aujourd’hui un cas d’école spectaculaire de cette distinction.
Des conséquences judiciaires gigantesques
Les résultats de l’opération ont été considérables.
Trois ans après le démantèlement, Europol annonçait plus de 6 500 arrestations et près de 900 millions d’euros de fonds saisis ou gelés.
Les conversations ont également permis de découvrir des trafics internationaux de stupéfiants, des réseaux de blanchiment, des armes et des projets d’assassinat.
L’affaire continue encore aujourd’hui d’alimenter des procédures judiciaires en Europe.
Et c’est précisément ce qui explique pourquoi la méthode utilisée pour obtenir les messages reste aussi importante.
Une question qui dépasse largement EncroChat : ces preuves sont-elles légales ?
Depuis 2020, les avocats de nombreux utilisateurs ont contesté l’utilisation des données EncroChat devant différentes juridictions européennes.
Le problème est complexe.
Les données ont été obtenues par les autorités françaises puis transmises à d’autres États européens, où elles ont servi dans des procédures pénales.
En avril 2024, la Cour de justice de l’Union européenne, saisie dans l’affaire C-670/22, a précisé les conditions permettant la transmission et l’utilisation de telles preuves dans le cadre d’une décision d’enquête européenne.
La Cour a notamment considéré que des preuves déjà recueillies dans un autre État membre pouvaient être transmises sous certaines conditions, tout en insistant sur la nécessité de pouvoir assurer un contrôle juridictionnel du respect des droits fondamentaux.
La Cour européenne des droits de l’homme s’est également prononcée en octobre 2024 sur deux requêtes concernant EncroChat et la France. Elle les a déclarées irrecevables, considérant notamment que les requérants disposaient en France d’une voie de recours leur permettant de contester les mesures concernées.
Le débat juridique n’a pourtant pas totalement disparu.
La question dépasse EncroChat : jusqu’où un État peut-il aller lorsqu’il compromet à distance des milliers de terminaux afin de recueillir des preuves ?
Six ans plus tard, EncroChat continue de produire des effets
Le plus étonnant dans cette affaire est peut-être sa durée.
EncroChat a cessé ses activités en juin 2020 après avoir découvert l’intrusion et demandé à ses utilisateurs de se débarrasser immédiatement de leurs téléphones.
Mais les conséquences continuent en 2026.
Des procédures issues des données EncroChat sont toujours jugées en Europe et les millions de messages récupérés continuent d’être exploités.
Europol présente d’ailleurs toujours Operation EMMA comme une opération en cours en 2026.
Et parallèlement, les chercheurs en cybersécurité reconstruisent progressivement les mécanismes techniques de l’attaque.
Bad Binder et Frida pourraient ainsi constituer deux nouvelles pièces d’un puzzle vieux de six ans.
Après EncroChat : Sky ECC, ANOM et les autres
EncroChat n’a d’ailleurs pas constitué un cas isolé.
D’autres réseaux de communication utilisés par le crime organisé ont ensuite été infiltrés ou démantelés.
Sky ECC a connu un sort comparable.
L’opération ANOM est encore plus étonnante : dans ce cas, le FBI avait secrètement participé au contrôle de la plateforme de communication utilisée par les criminels.
Ces opérations illustrent une transformation profonde du renseignement criminel.
Les forces de l’ordre ne cherchent plus uniquement à intercepter une communication sur le réseau.
Elles peuvent chercher à compromettre directement l’écosystème technologique utilisé pour communiquer.
La véritable leçon cyber d’EncroChat
On pourrait résumer l’affaire EncroChat par une phrase :
Un système chiffré n’est réellement sécurisé que si les terminaux et l’infrastructure qui l’entourent le sont également.
Une cryptographie excellente ne protège pas contre un système d’exploitation compromis.
Elle ne protège pas davantage contre une chaîne de mise à jour contrôlée par un attaquant.
Et elle ne protège évidemment pas contre du code capable d’observer le message au moment où celui-ci apparaît en clair.
C’est ce qui rend EncroChat particulièrement intéressant pour la cybersécurité.
L’affaire ne raconte finalement pas l’histoire d’un chiffrement miraculeusement cassé.
Elle raconte quelque chose de beaucoup plus classique — et probablement beaucoup plus important :
pour contourner une protection extrêmement solide, il suffit parfois d’attaquer ce qui se trouve autour.
Et six ans après l’opération, nous commençons seulement à comprendre précisément comment les enquêteurs français auraient réussi à le faire.