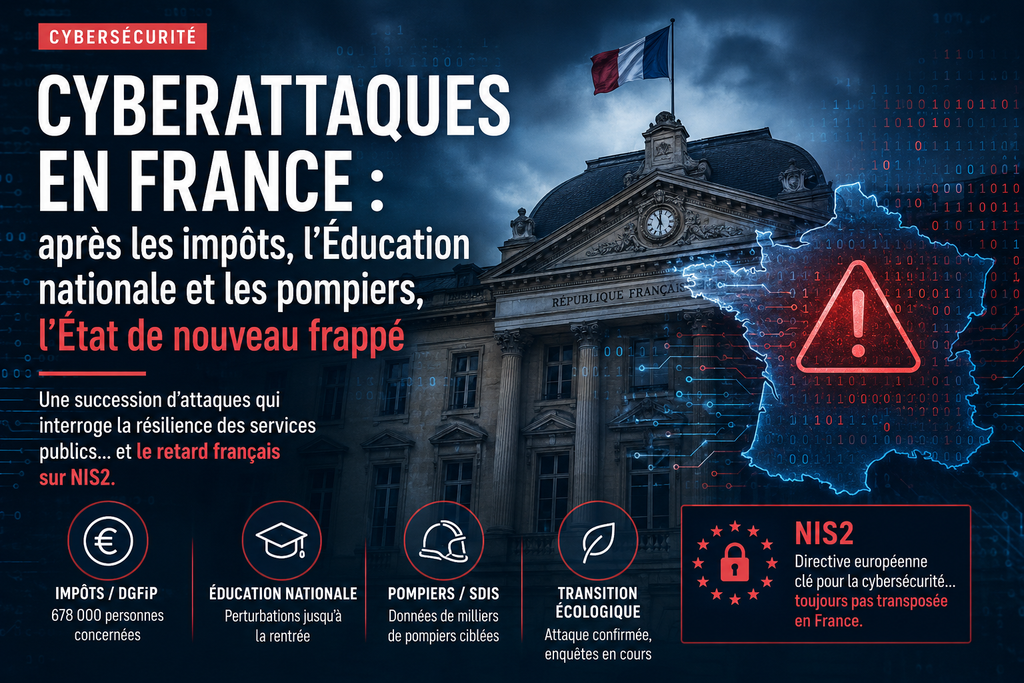
DGFiP, Éducation nationale, services d’incendie et désormais ministère de la Transition écologique : l’été 2026 aura été marqué par une succession particulièrement visible de cyberattaques et de fuites de données touchant la sphère publique française. Simple accumulation d’incidents ou symptôme d’une fragilité plus profonde ? Le retard pris dans la transposition de NIS2 ajoute désormais une dimension réglementaire au problème.
La rentrée 2026 commence comme l’été s’est terminé : sous forte pression cyber.
Le 2 septembre, le ministère de la Transition écologique a confirmé avoir subi la semaine précédente une « attaque informatique sophistiquée », ciblant notamment des outils de messagerie. Plusieurs sites gouvernementaux liés au ministère sont devenus indisponibles et l’ANSSI a engagé des investigations. Un signalement au parquet a également été effectué.
Un acteur anonyme a revendiqué l’attaque sur un forum criminel et prétend détenir plusieurs milliers de données. Une revendication qui doit naturellement être considérée avec prudence tant qu’elle n’est pas confirmée.
Pris isolément, cet incident pourrait ressembler à beaucoup d’autres.
Mais il intervient après une série qui commence à devenir difficile à ignorer.
Le fisc : 678 000 particuliers et professionnels concernés
L’un des épisodes les plus marquants de l’été concerne la Direction générale des Finances publiques.
La DGFiP a confirmé en août des accès illégitimes à son système d’information intervenus en juin, juillet et août 2026. Au moins 678 000 particuliers et professionnels sont concernés par le vol de données.
Point important : le site impots.gouv.fr et les espaces Finances publiques des particuliers et professionnels n’ont pas eux-mêmes été compromis.
L’incident est néanmoins particulièrement intéressant du point de vue de la cybersécurité.
Il rappelle notamment que la sécurité d’un système d’information ne repose pas uniquement sur la recherche de vulnérabilités techniques. L’identité numérique, les comptes légitimes, les droits d’accès et leur surveillance constituent eux-mêmes une partie essentielle du périmètre de sécurité.
Un attaquant qui réussit à utiliser un accès légitime peut parfois être beaucoup plus difficile à détecter qu’un attaquant qui tente de casser frontalement les protections techniques.
L’affaire a pris une telle ampleur que le gouvernement a annoncé un audit de la sécurité des systèmes informatiques de la DGFiP, sous supervision de l’ANSSI.
Éducation nationale : la cyberattaque s’invite dans la rentrée scolaire
Autre victime particulièrement symbolique : l’Éducation nationale.
Le ministère avait annoncé dès le 31 juillet une intrusion frauduleuse survenue dans la nuit du 25 juillet, susceptible d’avoir entraîné l’exfiltration de données personnelles. Une plainte a été déposée et l’ANSSI ainsi que la CNIL ont été saisies.
Les conséquences opérationnelles se sont prolongées jusqu’à la rentrée.
Par mesure de sécurité, l’ensemble des accès aux services et applications a été réinitialisé.
Au 31 août, 28 académies sur 30 avaient retrouvé un fonctionnement normal.
Mais à Toulouse, les messageries et applications professionnelles restaient coupées. À Nantes, l’accès aux messageries n’était encore que partiel. L’accès des familles aux environnements numériques de travail avait également été suspendu dans ces académies.
Le ministère a dû prévoir, si nécessaire, une solution particulièrement révélatrice de la situation : communiquer les emplois du temps aux élèves sur papier.
Voilà une dimension parfois oubliée de la cybersécurité : la disponibilité.
Une attaque informatique n’a pas besoin de détruire physiquement une infrastructure pour avoir des conséquences très concrètes.
Lorsque les systèmes numériques deviennent indispensables au fonctionnement quotidien d’une administration, leur indisponibilité devient directement un problème opérationnel.
Même les pompiers sont visés
Fin août, plusieurs services départementaux d’incendie et de secours ont également annoncé avoir été victimes de cyberattaques.
Plusieurs SDIS ont été concernés et des données relatives à des milliers de sapeurs-pompiers auraient été compromises.
Certaines applications ont dû être temporairement arrêtées et des mesures de protection supplémentaires mises en place.
Point rassurant : selon les informations disponibles, les capacités opérationnelles des secours n’ont pas été affectées.
Mais l’événement montre une nouvelle fois l’étendue du problème : administrations centrales, fiscalité, enseignement, services de secours…
La surface d’attaque numérique du secteur public est immense.
Et maintenant, le ministère de la Transition écologique
C’est dans ce contexte que survient l’attaque révélée le 2 septembre contre le ministère de la Transition écologique.
Il faut toutefois rester extrêmement prudent : rien ne permet aujourd’hui d’affirmer que toutes ces attaques sont liées entre elles.
C’est même une distinction essentielle.
Une succession temporelle de cyberattaques ne signifie pas nécessairement l’existence d’une campagne coordonnée contre l’État français.
Les motivations peuvent être très différentes : vol et revente de données, recherche de profit, opportunisme, hacktivisme, espionnage ou encore recherche de notoriété dans les communautés cybercriminelles.
Attribuer trop rapidement ces opérations à un même acteur serait donc une erreur.
Mais leur accumulation révèle malgré tout un problème beaucoup plus structurel.
Les chiffres de l’ANSSI montrent que le phénomène ne date pas de cet été
Le Panorama de la cybermenace 2025 publié par l’ANSSI permet de replacer ces événements dans un contexte beaucoup plus large.
En 2025, l’agence a traité 3 586 événements de sécurité, dont 1 366 incidents.
Certains secteurs ont été particulièrement ciblés :
- Éducation et recherche : 34 % ;
- ministères et collectivités territoriales : 24 % ;
- santé : 10 % ;
- télécommunications : 9 %.
Les attaques de l’été 2026 ne sortent donc pas de nulle part.
Elles rendent simplement beaucoup plus visible une pression qui existe depuis plusieurs années.
L’ANSSI souligne d’ailleurs elle-même l’importance des mesures de sécurisation prévues par NIS2 pour améliorer la protection des entités françaises.
Et c’est précisément là qu’apparaît un autre problème.
Le retard français sur NIS2 commence à peser
La directive européenne NIS2 devait être transposée par les États membres au plus tard le 17 octobre 2024.
Nous sommes en septembre 2026.
Et la France n’a toujours pas achevé sa transposition.
Le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, qui doit notamment assurer cette transposition, n’a toujours pas terminé son parcours législatif.
La question a d’ailleurs été officiellement soulevée au Sénat en juin 2026 face à la recrudescence des cyberattaques contre les administrations et collectivités françaises.
Il faut être très clair sur ce point.
Le retard de NIS2 n’est pas la cause des cyberattaques que connaît actuellement la France.
Affirmer que les attaques contre le fisc ou l’Éducation nationale auraient été évitées si la directive avait été transposée en 2024 serait impossible à démontrer et probablement faux.
NIS2 n’est pas un bouclier magique contre les hackers.
Mais ce retard pèse malgré tout.
Pourquoi ?
Parce que NIS2 vise précisément à généraliser une démarche structurée de gestion du risque cyber : analyse des risques, gestion des incidents, continuité d’activité, gestion de crise, sécurité de la chaîne d’approvisionnement, contrôle des accès, gestion des vulnérabilités ou encore implication des dirigeants.
Autrement dit, une grande partie des sujets que les attaques actuelles remettent brutalement sur la table.
Le paradoxe devient donc difficile à ignorer :
au moment où les cyberattaques démontrent concrètement l’importance de renforcer la résilience numérique, le dispositif réglementaire européen conçu pour accélérer cette transformation accuse lui-même près de deux ans de retard en France.
Ce retard crée également une période d’incertitude pour les milliers d’organisations publiques et privées appelées à entrer dans le périmètre de NIS2.
Les attaquants, eux, n’attendent évidemment pas la fin du processus législatif.
NIS2 ne doit cependant pas devenir un exercice de conformité
Il existe également un risque inverse : croire que la transposition de NIS2 résoudra le problème.
Ce serait une autre erreur.
Une organisation peut être parfaitement conforme sur le papier et rester vulnérable dans la réalité.
La cybersécurité ne peut pas devenir une collection de politiques, de tableaux Excel et de procédures destinées à satisfaire un audit.
L’enjeu véritable est opérationnel.
Sommes-nous capables de détecter rapidement une intrusion ?
De révoquer immédiatement un compte compromis ?
De segmenter correctement les systèmes ?
De restaurer les services ?
De travailler en mode dégradé ?
De savoir quelles données ont été consultées ?
De tester régulièrement les mécanismes de défense ?
Et surtout : l’organisation peut-elle continuer à assurer sa mission lorsqu’une partie de son système d’information devient indisponible ?
C’est à cette condition que NIS2 produira réellement des effets.
L’État français a commencé à réagir
Il serait néanmoins injuste de donner l’impression que rien n’est entrepris.
Face à la multiplication des incidents, le gouvernement a annoncé plusieurs mesures importantes en 2026.
Une nouvelle autorité numérique de l’État, ARIANE, doit notamment contribuer à standardiser et sécuriser des infrastructures ministérielles aujourd’hui disparates.
Le gouvernement a également annoncé 200 millions d’euros supplémentaires pour renforcer la sécurité numérique de l’État.
À partir de 2027, 5 % du budget numérique de chaque ministère devra être consacré à la cybersécurité.
Un plan d’urgence comprenant 40 actions prioritaires réparties dans dix domaines a également été imposé aux ministères.
Des exercices d’auto-attaque doivent permettre aux services de tester eux-mêmes leurs vulnérabilités.
Le recours à l’intelligence artificielle pour améliorer la détection des vulnérabilités fait également partie des pistes retenues.
Ces mesures vont dans la bonne direction.
Mais leur annonce constitue aussi, implicitement, la reconnaissance d’un problème structurel.
Le gouvernement indique lui-même que les infrastructures numériques des différents ministères sont aujourd’hui disparates, ce qui augmente la surface d’attaque.
Le véritable enjeu : passer de la cybersécurité à la résilience
Nous faisons souvent une erreur lorsque nous parlons de cybersécurité : imaginer que l’objectif consiste à empêcher toutes les attaques.
C’est impossible.
Une grande administration possède des milliers d’utilisateurs, des systèmes historiques, des prestataires, des partenaires, des accès externes et une quantité considérable de données.
Même avec d’excellentes protections, le risque zéro n’existe pas.
La question pertinente devient donc :
Que se passe-t-il lorsqu’un attaquant réussit à entrer ?
Peut-on détecter rapidement l’intrusion ?
Peut-on limiter ses déplacements dans le système d’information ?
Peut-on révoquer immédiatement les accès compromis ?
Peut-on déterminer quelles données ont été consultées ou exfiltrées ?
Peut-on restaurer rapidement les services ?
Et surtout :
l’administration peut-elle continuer à assurer sa mission ?
Les événements récents concernant l’Éducation nationale ou les SDIS illustrent parfaitement cette problématique.
C’est précisément la différence entre sécurité et résilience.
Une alerte à prendre au sérieux, sans tomber dans le catastrophisme
Il serait excessif d’affirmer que « l’État français s’effondre sous les cyberattaques ».
Les administrations continuent de fonctionner et la France dispose avec l’ANSSI de compétences et de capacités importantes en matière de cybersécurité.
Mais l’autre extrême serait tout aussi problématique : considérer cette succession d’incidents comme une simple série de faits divers informatiques.
Lorsque les données fiscales, les systèmes éducatifs, les administrations centrales et les services de secours sont successivement concernés, la cybersécurité devient une question de continuité de l’action publique et de confiance des citoyens.
Le retard de NIS2 n’explique pas les cyberattaques.
Mais leur multiplication rappelle précisément pourquoi l’Europe a adopté NIS2 et pourquoi sa mise en œuvre ne devrait plus attendre.
L’enjeu dépasse désormais largement la protection des systèmes informatiques.
Il concerne la capacité de l’État à assurer ses missions dans un environnement numérique devenu structurellement hostile.
Car la question n’est plus vraiment de savoir si une administration sera un jour attaquée.
Elle est de savoir si elle sera capable de continuer à fonctionner lorsqu’elle le sera.