L’intelligence artificielle est en train de transformer la cybersécurité. Et probablement beaucoup plus rapidement que nous ne l’imaginions encore il y a quelques années.
Pendant longtemps, l’IA a surtout été présentée comme un nouvel outil permettant aux défenseurs de détecter plus rapidement les comportements suspects, d’analyser des volumes considérables de données ou d’automatiser certaines tâches réalisées par les équipes de sécurité.
Mais cette révolution fonctionne évidemment dans les deux sens.
Les cybercriminels disposent eux aussi de ces technologies.
Et avec l’apparition des modèles génératifs, puis des agents capables d’enchaîner plusieurs actions de manière relativement autonome, nous entrons progressivement dans une nouvelle phase : l’industrialisation de certaines formes de cyberattaque grâce à l’intelligence artificielle.
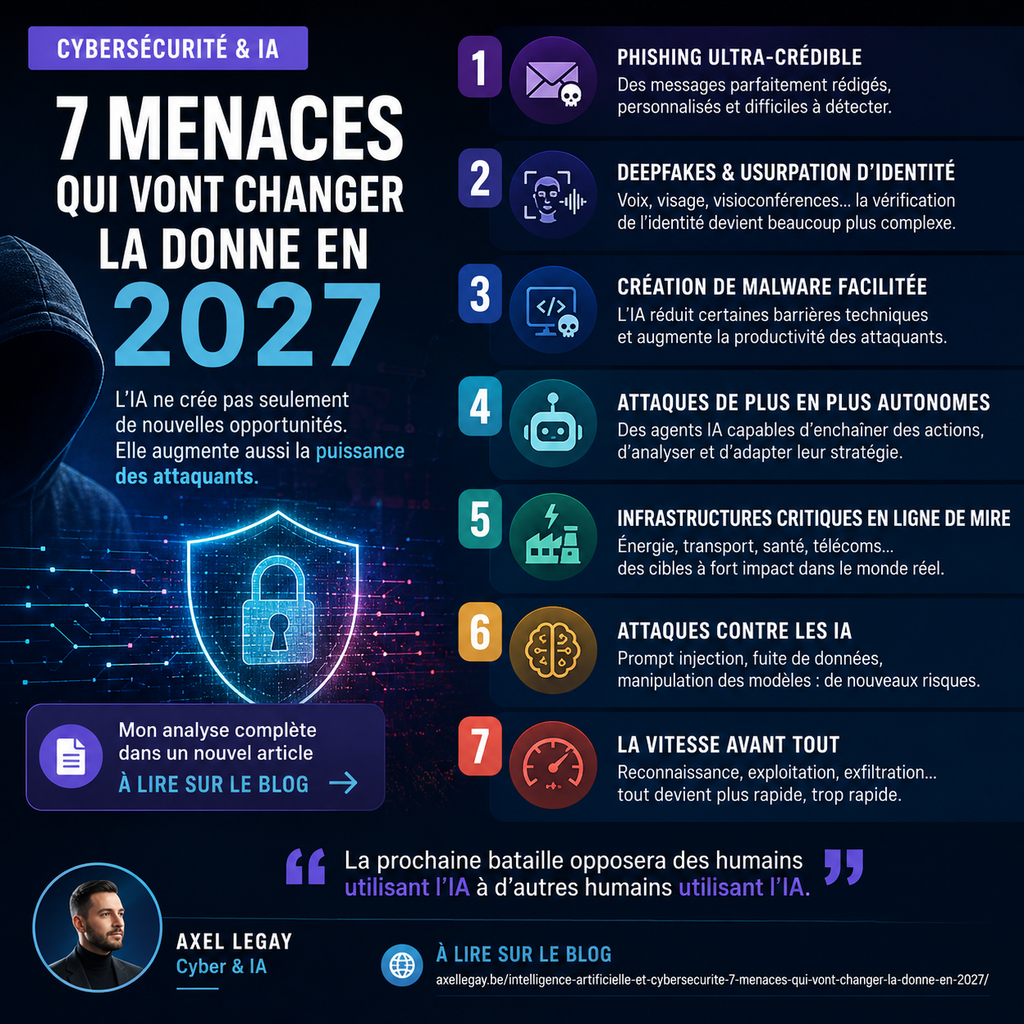
Voici sept évolutions que je considère comme particulièrement importantes à surveiller.
1. Le phishing va devenir beaucoup plus crédible
Les fautes d’orthographe et les formulations étranges ont longtemps permis d’identifier assez facilement certains messages frauduleux.
L’intelligence artificielle générative change complètement la situation.
Il est désormais trivial de produire un courrier parfaitement rédigé dans pratiquement n’importe quelle langue. Mais le véritable danger se trouve ailleurs : la personnalisation.
Un attaquant peut exploiter les informations disponibles publiquement sur une entreprise, un dirigeant ou un collaborateur afin de produire un message extrêmement crédible.
LinkedIn, sites d’entreprise, communiqués de presse et réseaux sociaux fournissent déjà énormément d’informations.
L’IA permet simplement de les exploiter beaucoup plus rapidement.
Le phishing de masse pourrait ainsi progressivement laisser davantage de place à un spear phishing automatisé.
2. Les deepfakes vont compliquer la vérification de l’identité
« J’ai reconnu sa voix. »
Cette phrase ne constitue déjà plus une garantie suffisante.
Les technologies permettant de reproduire une voix ou un visage progressent rapidement. Elles peuvent être utilisées dans des scénarios d’ingénierie sociale : faux appel d’un dirigeant, demande urgente de paiement, visioconférence falsifiée ou message vocal artificiel.
Le problème est important pour les entreprises.
Pendant des années, nous avons appris aux collaborateurs à vérifier une demande suspecte en appelant la personne concernée.
Demain, il faudra probablement aller plus loin.
Pour certaines opérations sensibles, reconnaître une voix ou voir quelqu’un en visioconférence ne suffira plus nécessairement à établir son identité.
Les procédures organisationnelles vont donc redevenir essentielles : double validation, séparation des responsabilités et canaux de vérification indépendants.
3. La création de logiciels malveillants va devenir plus accessible
Il faut éviter un raccourci fréquent : demander à une IA de « créer un virus » ne transforme pas instantanément quelqu’un en cybercriminel expérimenté.
La cybersécurité offensive reste un domaine complexe.
Mais l’IA peut réduire certaines barrières techniques.
Elle peut aider à comprendre du code, corriger des erreurs, adapter des scripts existants ou expliquer le fonctionnement d’une vulnérabilité.
Autrement dit, elle ne remplace pas nécessairement l’expertise de l’attaquant.
Elle augmente sa productivité.
Et lorsqu’une technologie augmente fortement la productivité d’un individu, elle peut également augmenter la capacité d’action d’un groupe criminel entier.
4. Les attaques pourraient devenir partiellement autonomes
C’est probablement l’évolution la plus intéressante à observer.
Les premiers modèles génératifs fonctionnaient essentiellement sur un principe simple : une question, une réponse.
Les agents IA vont plus loin.
Ils peuvent recevoir un objectif, utiliser différents outils, analyser les résultats obtenus puis décider de l’action suivante.
Transposons ce principe à la cybersécurité.
Un agent pourrait théoriquement rechercher des systèmes exposés, collecter des informations, tester certaines vulnérabilités, analyser les réponses obtenues et adapter progressivement sa stratégie.
Nous ne sommes pas encore dans le scénario hollywoodien d’une intelligence artificielle qui décide seule de conquérir Internet.
Mais l’automatisation de chaînes d’attaque de plus en plus complexes est une évolution crédible.
Et elle pose une question fondamentale : que se passe-t-il lorsque la vitesse de l’attaque devient supérieure à la capacité de réaction humaine ?
5. Les infrastructures critiques resteront des cibles particulièrement sensibles
Énergie, eau, transports, hôpitaux, télécommunications…
La numérisation des infrastructures critiques a considérablement augmenté leur efficacité, mais également leur surface d’exposition.
Dans ces environnements, une cyberattaque ne provoque pas uniquement une fuite de données.
Elle peut potentiellement avoir des conséquences dans le monde physique.
L’IA pourrait aider les attaquants à analyser plus rapidement des infrastructures complexes ou à identifier des configurations vulnérables.
Mais elle représente également une opportunité considérable pour les défenseurs.
Détection d’anomalies, analyse de journaux, identification de comportements inhabituels : l’IA peut permettre aux opérateurs de repérer plus rapidement certaines attaques.
La bataille sera donc probablement une bataille IA contre IA.
6. Les attaques contre les IA vont elles-mêmes se multiplier
Nous parlons beaucoup des attaques réalisées avec l’intelligence artificielle.
Il faut également parler des attaques réalisées contre l’intelligence artificielle.
Une entreprise qui intègre un modèle d’IA dans son système d’information introduit de nouveaux risques.
Prompt injection, fuite d’informations confidentielles, manipulation des données utilisées par le système, contournement des mécanismes de sécurité ou compromission d’un composant de la chaîne IA deviennent de nouveaux scénarios à prendre en considération.
La sécurité de l’IA ne peut donc pas être séparée de la cybersécurité traditionnelle.
Une IA connectée au système d’information devient elle-même une partie du système d’information.
Elle doit être protégée comme telle.
7. Le véritable changement sera la vitesse
C’est probablement le point le plus important.
L’IA ne va pas nécessairement inventer des centaines de nouvelles formes de cyberattaques.
Elle peut en revanche permettre d’exécuter beaucoup plus rapidement celles que nous connaissons déjà.
Reconnaissance.
Analyse.
Création d’un message frauduleux.
Adaptation d’un script.
Recherche d’une vulnérabilité.
Analyse des informations volées.
Toutes ces opérations peuvent progressivement être accélérées ou partiellement automatisées.
Or la cybersécurité est déjà une course contre la montre.
Avec l’intelligence artificielle, cette course risque simplement d’aller beaucoup plus vite.
L’humain ne disparaîtra pas de la cybersécurité
Face à ces évolutions, une conclusion simpliste consisterait à annoncer que les analystes cyber seront bientôt remplacés par des intelligences artificielles.
Je pense exactement l’inverse.
Nous allons avoir besoin de professionnels capables de comprendre simultanément les systèmes informatiques, les mécanismes d’attaque, les limites de l’intelligence artificielle et les enjeux humains ou organisationnels.
L’IA automatisera certaines tâches.
Mais déterminer ce qui constitue un risque acceptable, décider de couper un système industriel, gérer une crise ou arbitrer entre sécurité et continuité d’activité restera profondément humain.
Le métier va évoluer.
Il ne va pas disparaître.
2027 : l’année du cybercriminel augmenté ?
La question n’est finalement peut-être pas de savoir si une intelligence artificielle deviendra un jour un hacker totalement autonome.
La transformation a déjà commencé sous une forme beaucoup moins spectaculaire.
Nous voyons apparaître des humains augmentés par l’intelligence artificielle.
C’est vrai pour les développeurs.
C’est vrai pour les chercheurs.
C’est vrai pour les défenseurs.
Et ce sera évidemment vrai pour les attaquants.
La prochaine grande bataille de la cybersécurité ne sera donc probablement pas « l’humain contre l’IA ».
Elle opposera plutôt des humains utilisant l’IA à d’autres humains utilisant l’IA.
Et dans cette bataille, la vitesse, la maîtrise technologique et la capacité à conserver un regard critique feront probablement toute la différence.
🎥 Cyber & IA en vidéo
Je publie régulièrement des analyses consacrées à la cybersécurité, à l’intelligence artificielle et aux grands enjeux technologiques sur ma chaîne Axel Legay | Cyber & IA.
👉 https://www.youtube.com/@AxelLegayCyberIA
Axel Legay
Cybersécurité & Intelligence artificielle